Kvantna računala još ne mogu ugroziti današnje blockchain mreže u realnim uvjetima, ali razvoj postkvantne kriptografije traje desetljećima upravo zato što migracija globalnih sustava zahtijeva godine. Quantum Resistant Ledger pojavio se 2016., a glavna mreža pokrenuta je 2018. s ciljem zaštite korisničkih potpisa hash-baziranom kriptografijom. Algorand je 2019. uveo Pure Proof of Stake, dok je postkvantnu zaštitu naknadno primijenio na State Proofs. IOTA je 2015. započela s kvantno otpornim jednokratnim potpisima, ali ih je poslije zamijenila praktičnijim Ed25519 potpisima. Cellframe se razvija od kraja 2010-ih kao mreža projektirana oko algoritamske prilagodljivosti i postkvantnih potpisa.
Zajednički kontekst tih projekata jest prijetnja koju predstavlja Shorov algoritam. Dovoljno snažno kvantno računalo moglo bi iz javnog ključa rekonstruirati privatni ključ kod eliptičkih krivulja, uključujući Ed25519 i secp256k1. Groverov algoritam slabije utječe na hash funkcije jer efektivno prepolovljuje njihovu sigurnosnu razinu, pa se taj rizik ublažava duljim hash izlazima.
Zbog toga oznaka “quantum-resistant” nije binarna. Mreža može imati postkvantne dokaze stanja, ali istodobno koristiti ranjive potpise za transakcije. Prava procjena mora obuhvatiti račune, konsenzus, komunikaciju čvorova, mostove, nadogradnje i novčanike.
Kako postkvantna zaštita stvarno funkcionira
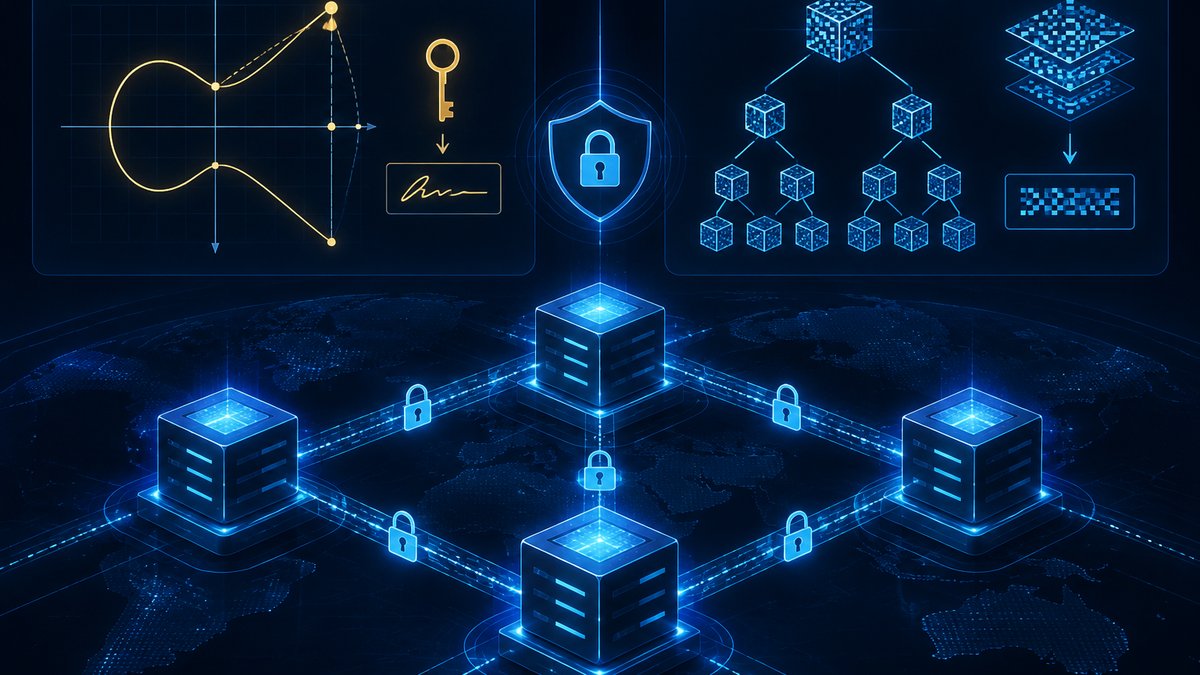
Klasični blockchain račun najčešće potpisuje transakciju algoritmom ECDSA ili EdDSA. Sigurnost počiva na težini problema diskretnog logaritma, koji Shorov algoritam teoretski rješava učinkovito. Kod javnih blockchaina rizik raste nakon objave javnog ključa. Napadač s dovoljno snažnim kvantnim računalom mogao bi izračunati privatni ključ i pokušati potrošiti sredstva prije potvrde legitimne transakcije.
Postkvantni sustavi koriste drukčije matematičke probleme. Hash-bazirani potpisi, poput XMSS-a, oslanjaju se na sigurnost hash funkcija. Mrežasti algoritmi poput Falcona i Dilithiuma temelje se na problemima u strukturiranim rešetkama. SPHINCS+ uklanja potrebu za praćenjem stanja privatnog ključa, ali proizvodi veće potpise. Nijedan izbor nije besplatan: postkvantni potpisi obično povećavaju transakcije, potrošnju memorije i vrijeme verifikacije.
Važna je i migracijska arhitektura. Ako protokol ne podržava algoritamsku prilagodljivost, prijelaz zahtijeva hard fork, premještanje sredstava i koordinaciju korisnika. Stari računi koji se ne migriraju ostaju ranjivi čak i kada mreža uvede novi tip adrese.
QRL i potpuna primjena XMSS potpisa
QRL je među rijetkim projektima kategorije Layer 1 koji je postkvantni potpis ugradio u osnovni format računa. Koristi XMSS, proširenu Merkleovu shemu potpisa standardiziranu za stateful hash-baziranu kriptografiju. Adresa predstavlja korijen Merkleova stabla, a svaki list sadržava zaseban jednokratni WOTS+ ključ. Potpis uključuje jednokratni potpis i autentikacijsku putanju kojom čvor rekonstruira korijen stabla.
Prednost je konzervativna sigurnosna pretpostavka: XMSS ne ovisi o diskretnom logaritmu ni faktorizaciji. Glavno ograničenje jest obvezno praćenje OTS indeksa. Svaki list smije se koristiti samo jednom. Ponovna uporaba indeksa može otkriti dovoljno materijala za krivotvorenje potpisa, pa sigurnost ovisi i o ispravnoj sinkronizaciji novčanika, sigurnosnih kopija i uređaja.
XMSS adresa ima konačan broj potpisa definiran visinom stabla. Veće stablo omogućuje više transakcija, ali povećava vrijeme generiranja i operativnu složenost. QRL zato pruža stvarnu zaštitu transakcijskog sloja, ali uz osjetno zahtjevniji korisnički model od računa temeljenih na Ed25519.
Algorand: Falcon štiti dokaze stanja, ne svaki račun
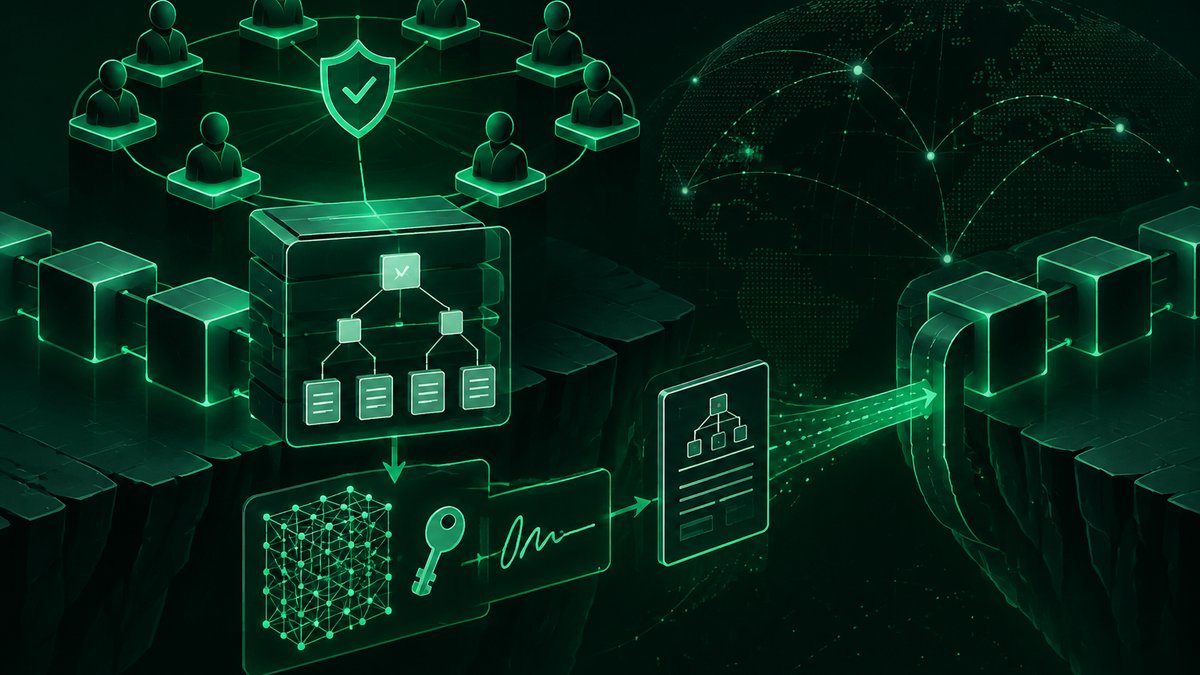
Algorandovi State Proofs koriste Falcon potpise kako bi vanjski klijent mogao provjeriti autentičnost povijesnog stanja bez vjerovanja centraliziranom posredniku. Sudionici konsenzusa unaprijed se obvezuju na skup efemernih postkvantnih ključeva. Nasumično odabrani odbor potpisuje relevantnu poruku, a prikupljeni potpisi i kriptografske obveze oblikuju kompaktan dokaz.
Takav pristup važan je za lagane klijente i interoperabilnost, jer dugoročni dokaz ne ovisi isključivo o potpisima temeljenima na eliptičkim krivuljama. Falcon nudi relativno male potpise u odnosu na mnoge druge postkvantne sheme, ali njegova implementacija zahtijeva pažljivu aritmetiku i zaštitu od bočnih kanala.
Ipak, standardne Algorand transakcije i dalje se autoriziraju Ed25519 potpisima. State Proofs ne pretvaraju automatski svaki ALGO račun u kvantno otporan račun. Preciznije je reći da Algorand ima postkvantno zaštićen sloj dokazivanja stanja, a ne potpuno postkvantnu transakcijsku arhitekturu.
IOTA: od Winternitz potpisa do Ed25519 modela
Rana IOTA koristila je Winternitzove jednokratne potpise, odnosno hash-baziranu shemu otpornu na Shorov algoritam. Problem je bio operativan: ponovna uporaba adrese nakon odlazne transakcije mogla je otkriti dijelove privatnog ključa. To je stvaralo ozbiljan UX rizik, osobito kod burzi, skrbničkih sustava i korisnika koji nisu razumjeli jednokratnu prirodu adresa.
Nadogradnjom Chrysalis IOTA je prešla na Ed25519 potpise, čime je pojednostavila račune, smanjila transakcijske podatke i uklonila potrebu za strogim upravljanjem jednokratnim adresama. Cijena tog kompromisa jest gubitak izvorne kvantne otpornosti transakcijskih potpisa. Današnja arhitektura IOTA-e zato se ne bi trebala predstavljati kao potpuno postkvantna samo na temelju njezina povijesnog dizajna.
Ovaj primjer pokazuje sukob između teorijske sigurnosti i praktične uporabljivosti. Kriptografska zaštita koja korisnike lako navodi na opasnu ponovnu uporabu ključa može u stvarnom sustavu biti slabija od konvencionalnog algoritma s jednostavnijim upravljanjem.
Cellframe i pristup algoritamske prilagodljivosti
Cellframe ugrađuje postkvantnu kriptografiju u mrežni i transakcijski sloj te podržava više obitelji potpisa kroz modularni SDK. Umjesto vezivanja protokola uz samo jednu shemu, cilj je omogućiti zamjenu algoritma ako se otkrije slabost ili se promijene standardi. Mreža koristi koncept ćelija, odnosno odvojenih segmenata koji mogu imati vlastita pravila, tokene i konfiguracije.
Takva kriptografska agilnost tehnički je korisna, ali povećava površinu za pogreške. Svaki dodatni algoritam, format ključa i put verifikacije mora biti pravilno implementiran, testiran i auditiran. Sigurnost Cellframea stoga ne ovisi samo o matematičkoj otpornosti potpisa nego i o kvaliteti koda, čvorova, SDK-a te aplikacija koje upravljaju tokenom CELL.
Drugi rizik je ekonomski. Manje mreže obično imaju slabiju likvidnost, manje validatora, ograničeniji izbor skrbničkih rješenja i manji broj neovisnih sigurnosnih revizija. Postkvantni potpis ne sprječava napad na most, kompromitaciju novčanika, centralizaciju konsenzusa ili manipulaciju tržištem.
Zaključak
QRL pruža najdosljedniju zaštitu korisničkih transakcija, ali XMSS zahtijeva disciplinirano upravljanje jednokratnim indeksima. Algorand tehnički uvjerljivo koristi Falcon za State Proofs, no obični ALGO računi ostaju vezani uz Ed25519. IOTA je radi boljeg UX-a napustila izvorne Winternitzove potpise, dok Cellframe nudi modularnu postkvantnu arhitekturu uz veći implementacijski i ekonomski rizik. Za investitore, programere i skrbnike ključna nije sama oznaka “quantum-resistant”, nego odgovor na pitanje koji je točno sloj zaštićen, kako se upravlja ključevima i postoji li izvediv plan migracije cijelog ekosustava.