Pojam Q-Day nastao je u sigurnosnoj zajednici kao naziv za trenutak kada kvantno računalo postane dovoljno pouzdano da razbije danas korištenu kriptografiju javnog ključa. Koncept je postao posebno važan nakon razvoja Shorova algoritma 1994. godine, koji je pokazao da bi skalabilno kvantno računalo moglo učinkovito faktorizirati velike brojeve i rješavati problem diskretnog logaritma.
To ne znači da svaki kvantni procesor predstavlja neposrednu prijetnju. Današnji uređaji pripadaju razdoblju bučnih kvantnih računala srednje veličine, poznatom kao NISQ. Imaju stotine ili tisuće fizičkih kubita, ali pogreške, kratko vrijeme koherencije i skupi postupci korekcije pogrešaka ozbiljno ograničavaju korisne izračune.
Google Willow i IBM Condor zato treba promatrati kao važne inženjerske korake, a ne kao strojeve koji već mogu napasti Bitcoin, bankarske certifikate ili državne komunikacije. Za procjenu koliko smo blizu Q-Daya važniji su broj logičkih kubita, kvaliteta kvantnih vrata i dubina izvedivog sklopa nego nominalan broj fizičkih kubita.
Što Q-Day zapravo znači
Q-Day nije datum na koji sva kriptografija prestaje raditi. Odnosi se prvenstveno na sustave temeljene na faktorizaciji i diskretnom logaritmu: RSA, Diffie-Hellman, ECDH i digitalne potpise poput ECDSA-e. Shorov algoritam na dovoljno snažnom kvantnom računalu te probleme rješava u polinomnom vremenu, čime privatni ključ postaje moguće izračunati iz javnog.
Simetrična kriptografija i hash-funkcije nisu jednako ugrožene. Groverov algoritam nudi približno kvadratno ubrzanje pretraživanja, pa se sigurnost 256-bitnog ključa idealizirano smanjuje prema razini od oko 128 bita. SHA-256 zbog toga nije izravno “razbijen”, dok je ECDSA nad krivuljom secp256k1, koju koristi Bitcoin, kvalitativno osjetljiviji jer Shorov algoritam napada njegovu matematičku osnovu.
Google Willow i granica korisne korekcije pogrešaka
Google je Willow predstavio krajem 2024. kao supravodljivi procesor sa 105 fizičkih kubita. Medijski najvidljiviji rezultat bio je test nasumičnog uzorkovanja sklopova, koji je Willow izveo za nekoliko minuta, dok je Google procijenio da bi klasičnom superračunalu trebala astronomski duga razdoblja. Taj benchmark pokazuje kontrolu složenog kvantnog sustava, ali nije izvođenje Shorova algoritma nad stvarnim kriptografskim ključem.
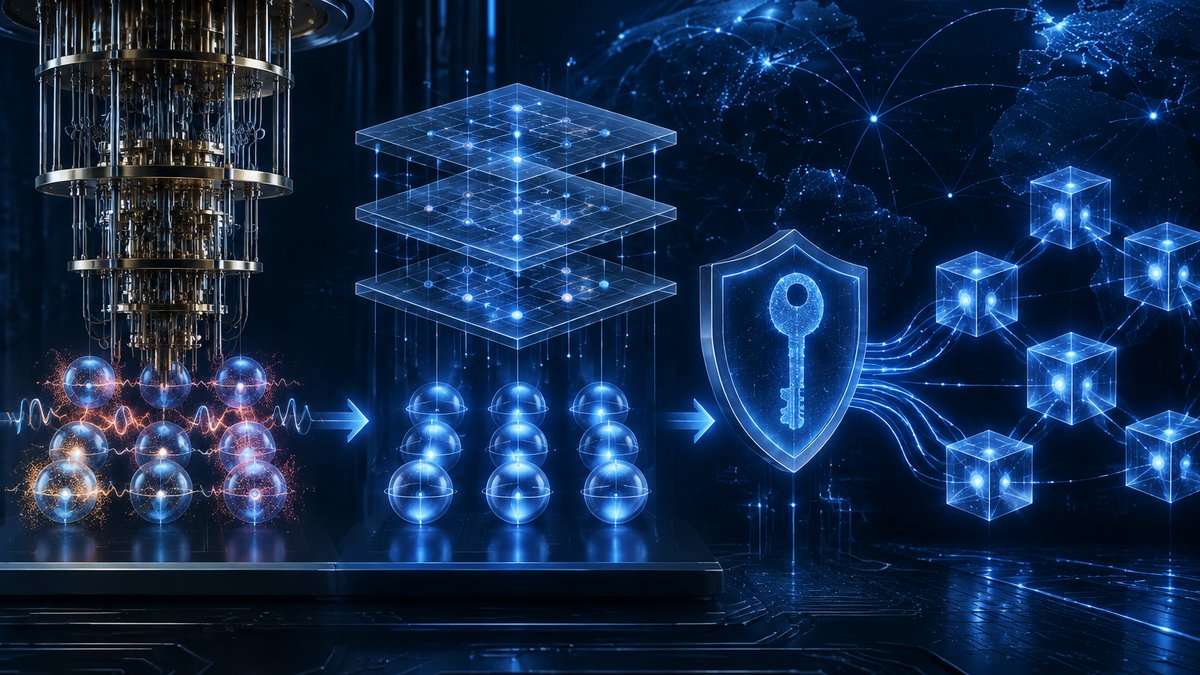
Tehnički važniji rezultat bila je demonstracija smanjenja logičke stope pogreške povećavanjem udaljenosti površinskog koda. Kod površinske korekcije jedan logički kubit kodira se u mrežu fizičkih kubita, a stabilizatorska mjerenja kontinuirano otkrivaju bitne i fazne pogreške bez izravnog mjerenja kvantnog stanja. Ako su fizičke pogreške ispod određenog praga, povećanje koda može eksponencijalno smanjivati logičke pogreške.
Problem je režijski trošak. Za kriptografski relevantan napad nisu dovoljni deseci logičkih kubita koji kratko zadržavaju stanje. Potrebne su tisuće stabilnih logičkih kubita, golem broj korekcijskih ciklusa i izvedba vrlo velikog broja logičkih vrata. Ovisno o arhitekturi, kvaliteti kubita i optimizaciji algoritma, to može značiti milijune fizičkih kubita i dugotrajan izračun bez fatalne pogreške.
IBM Condor: više kubita ne znači automatski veću prijetnju
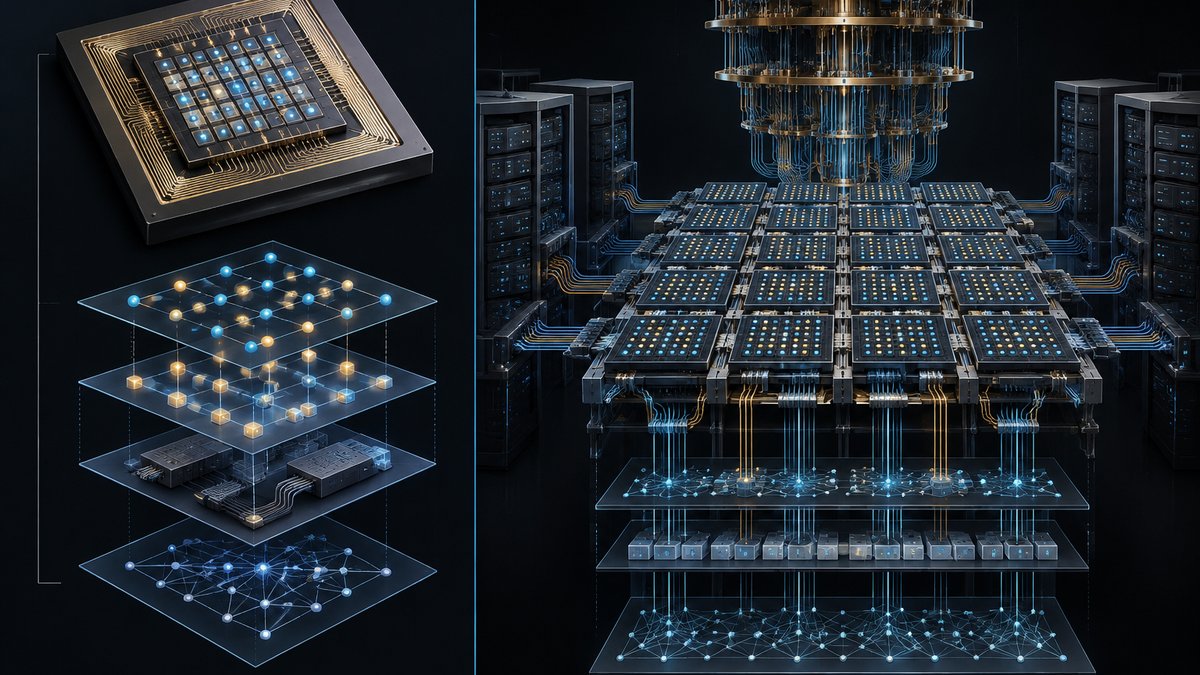
IBM Condor, predstavljen 2023., sadržava 1.121 supravodljivi kubit i bio je važna demonstracija proizvodnje i upravljanja procesorom s više od tisuću kubita. Ipak, Condor nije jednostavno deset puta opasniji od Willowa. Njegova veličina ne uklanja šum, ograničenu povezanost kubita, pogreške dvo-kubitnih vrata ni teškoće sinkronizacije velikog sustava.
IBM je razvoj usmjerio prema kvalitetnijim Heron procesorima, modularnom povezivanju i arhitekturama koje kombiniraju kvantne procesore s klasičnim dekoderima. Dugoročni cilj nije jedan monolitni čip s milijun kubita, nego sustav više modula koji može izvršavati duboke sklopove nad pouzdanim logičkim kubitima. Najavljene mape razvoja korisne su za praćenje smjera, ali nisu jamstvo da će svi pragovi biti dosegnuti u planiranim rokovima.
Usporedba Willowa i Condora zato otkriva ključnu pogrešku u raspravama o Q-Dayu: fizički kubiti nisu standardizirana jedinica računalne snage. Dva procesora s jednakim brojem kubita mogu imati bitno različitu vjernost vrata, topologiju, vrijeme koherencije, brzinu mjerenja i mogućnost korekcije pogrešaka.
Kako bi kvantni napad pogodio blockchain
Na blockchainu napadač ne bi “probio SHA-256” i proizvoljno prepisao povijest. Realniji scenarij bio bi izvođenje privatnog ključa iz javnog ključa te stvaranje valjanog digitalnog potpisa. Kod Bitcoina su posebno osjetljivi stari P2PK izlazi i ponovno korištene adrese. Taproot izlazi također sadrže javni ključ u samom izlaznom skriptnom ključu, zbog čega su vidljivi prije potrošnje.
Kod Ethereuma javni ključ može se rekonstruirati iz potpisa nakon što račun pošalje transakciju. Kvantni napadač tada bi pokušao izračunati privatni ključ i premjestiti sredstva. Dodatni operativni problem jest vremenski prozor: kod modela u kojem se javni ključ otkriva tek tijekom potrošnje, napadač bi morao završiti izračun i poslati konkurentsku transakciju prije potvrde legitimne transakcije.
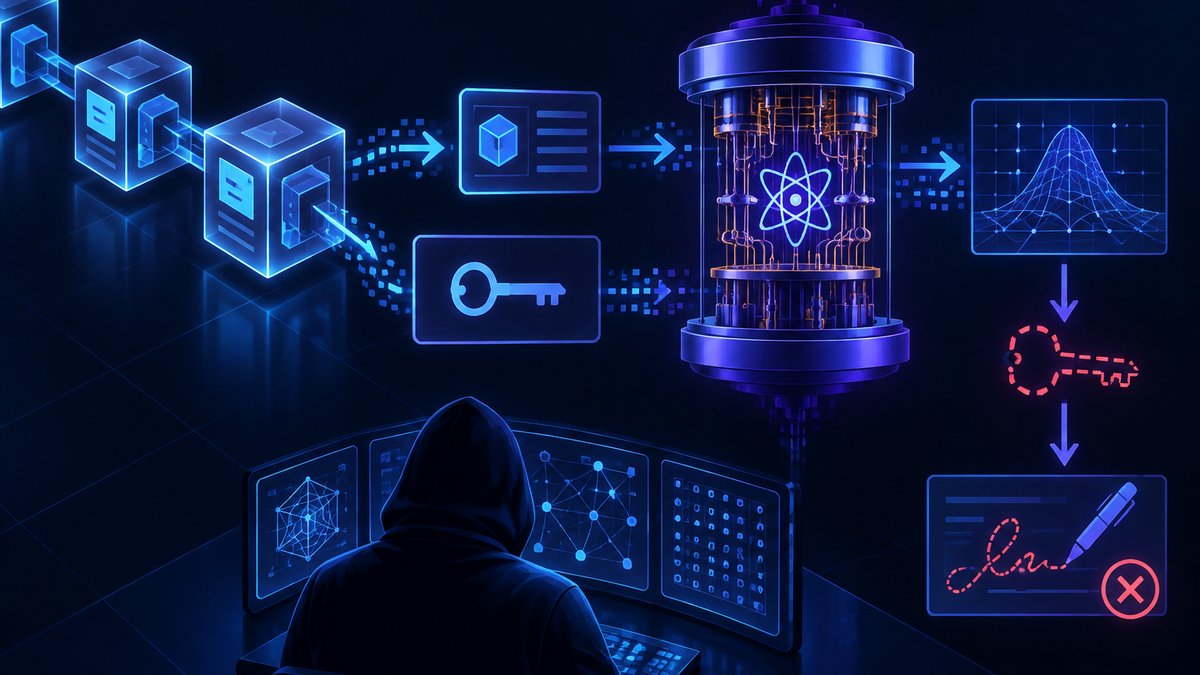
Najveći rizik nije samo krađa pojedinačnih sredstava. Kompromitiranje ključeva skrbničkih servisa, mostova, validatora ili velikih mjenjačnica moglo bi izazvati lančanu krizu likvidnosti. Drugi rizik je migracija: uvođenje postkvantnih potpisa povećava veličinu transakcija, opterećenje mreže i složenost novčanika, dok izgubljeni ili neaktivni ključevi možda nikada neće premjestiti sredstva na sigurne adrese.
Što kažu kriptografi i kako se pripremiti
Među kriptografima ne postoji vjerodostojan konsenzus o točnoj godini Q-Daya. Procjene ovise o napretku korekcije pogrešaka, proizvodnji kubita, kriogenici, klasičnom dekodiranju i algoritamskim optimizacijama. Relevantniji signal od broja kubita bit će demonstracija dugih algoritama na većem broju logičkih kubita uz mjerljivu prednost nad klasičnim sustavima.
NIST je 2024. finalizirao prve glavne standarde postkvantne kriptografije: ML-KEM za uspostavu ključa te ML-DSA i SLH-DSA za potpise. Blockchain protokoli mogu koristiti slične konstrukcije, ali prelazak zahtijeva konsenzusne promjene, podršku hardverskih novčanika i pažljivo testiranje. Hibridni potpisi, koji istodobno koriste klasičnu i postkvantnu shemu, smanjuju rizik migracije, ali povećavaju podatkovni i implementacijski trošak.
Zaključak
Google Willow pokazuje stvaran napredak u korekciji pogrešaka, a IBM Condor sposobnost upravljanja vrlo velikim brojem fizičkih kubita, no nijedan nije blizu praktičnog napada na suvremene blockchain potpise. Q-Day je ozbiljan dugoročni rizik, posebno za javno izložene ključeve i skrbničku infrastrukturu, ali trenutačno nije neposredan događaj. Za developere, vlasnike većih portfelja i operatore infrastrukture razumna strategija uključuje izbjegavanje ponovne uporabe adresa, praćenje postkvantnih standarda i planiranje migracije prije nego što kriptografski relevantna kvantna računala postanu operativna.