Post-kvantna kriptografija postala je važna tema za Ethereum jer dovoljno snažno kvantno računalo ne bi ugrozilo samo korisničke račune nego i validatore, mostove te pojedine dijelove protokola. Današnja kvantna računala još nemaju broj logičkih kubita ni korekciju pogrešaka potrebnu za takav napad, ali migracija globalne mreže traje godinama. Zato pripreme moraju početi prije pojave kriptografski relevantnog kvantnog računala.
Problem nije ograničen na zamjenu jednog algoritma. Ethereum kombinira ECDSA potpise, BLS potpise, KZG polinomne obveze, Keccak hashiranje i Merkleove strukture. Asimetrična kriptografija temeljena na eliptičkim krivuljama najizloženija je kvantnom napadu, dok hash funkcije imaju znatno bolju otpornost. Prijelaz zato zahtijeva promjene na razini računa, konsenzusa, pametnih ugovora i klijentskog softvera.
Kako kvantno računalo može napasti Ethereum
Ethereumovi računi u izvršnom sloju koriste ECDSA nad krivuljom secp256k1. Sigurnost ovisi o težini problema diskretnog logaritma: iz javnog ključa praktično nije moguće izračunati privatni ključ klasičnim računalom. Shorov algoritam na dovoljno velikom kvantnom računalu taj bi problem mogao riješiti u polinomnom vremenu, čime bi napadač mogao krivotvoriti potpise i premještati sredstva.
Adresa računa nastaje iz posljednjih 20 bajtova Keccak-256 hasha javnog ključa. Dok račun nikada nije potpisao transakciju, njegov puni javni ključ obično nije izravno objavljen. Nakon prve izlazne transakcije može se rekonstruirati iz ECDSA potpisa. Takvi računi, kao i računi koji kontinuirano šalju transakcije, bili bi posebno izloženi modelu prikupi sada, napadni kasnije.
Kvantna prijetnja obuhvaća i konsenzus. Ethereumovi validatori koriste BLS potpise nad krivuljom BLS12-381, a blobovi uvedeni kroz EIP-4844 oslanjaju se na KZG obveze. Oba mehanizma koriste algebarske pretpostavke povezane s diskretnim logaritmom. Nasuprot tome, Groverov algoritam uglavnom prepolovljuje efektivnu sigurnost hash funkcije, pa Keccak-256 ne postaje automatski neupotrebljiv, iako određene konstrukcije mogu zahtijevati veće sigurnosne parametre.
Koji dijelovi arhitekture moraju biti zamijenjeni
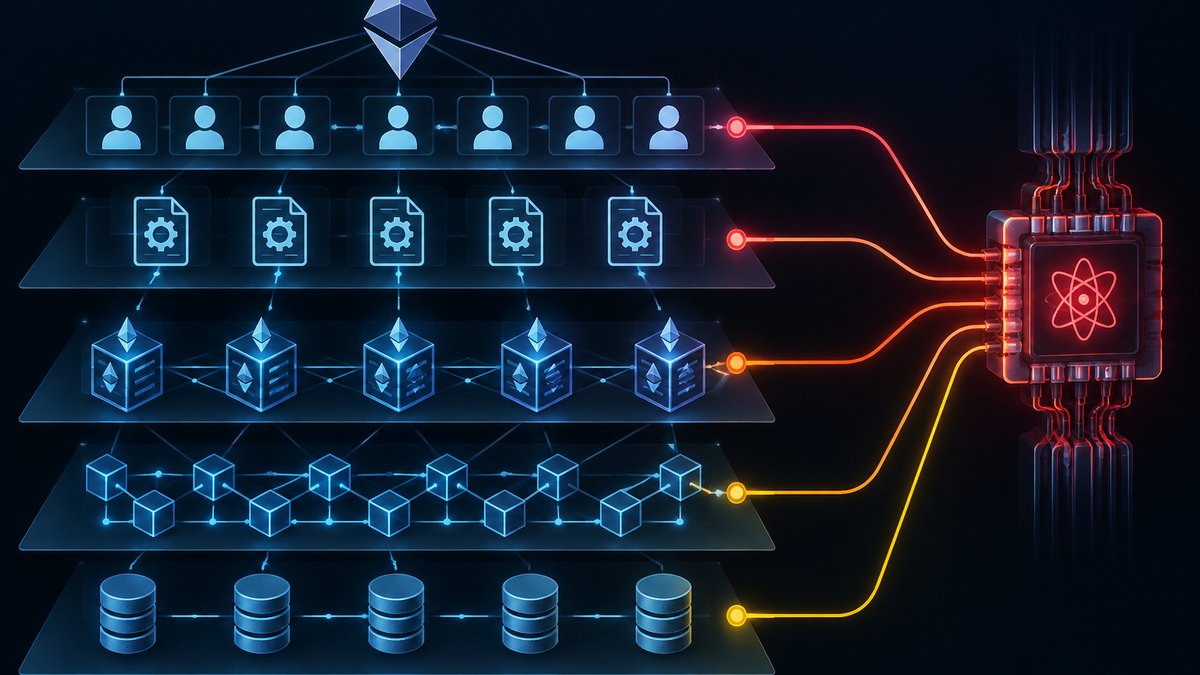
Na korisničkoj razini ECDSA mora biti zamijenjen ili dopunjen post-kvantnim potpisima. NIST je standardizirao ML-DSA, temeljen na rešetkama, i SLH-DSA, temeljen na hash funkcijama. Hash potpisi nude konzervativnije sigurnosne pretpostavke, ali proizvode znatno veće potpise. ML-DSA je kompaktniji, no i dalje je višestruko veći od Ethereumova ECDSA potpisa od 65 bajtova.
Uvođenje novog potpisa nije dovoljno ako ga EVM ne može učinkovito provjeravati. Provjera izvedena kao običan kod pametnog ugovora može imati previsoku potrošnju plina, memorije i calldata prostora. Praktična implementacija vjerojatno zahtijeva nove prekompajlirane funkcije, prilagodbu transakcijskog formata i precizno određivanje troška operacija kako napadači ne bi mogli preopteretiti mrežu jeftinim provjerama velikih potpisa.
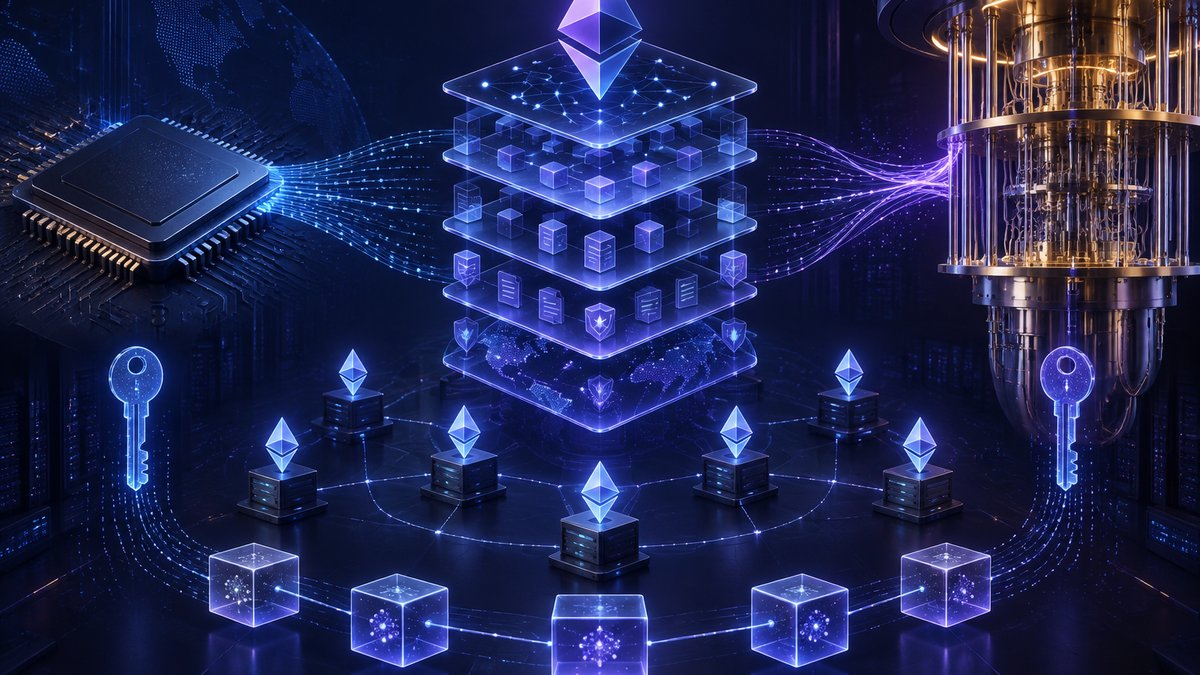
Konsenzus je složeniji problem. Svi aktivni validatori morali bi registrirati nove post-kvantne ključeve, a protokol bi morao zamijeniti BLS agregaciju bez dramatičnog povećanja mrežnog prometa. KZG obveze dugoročno bi mogle ustupiti mjesto hash-temeljenim obvezama i STARK konstrukcijama. Takva promjena zahvatila bi dostupnost podataka, blobove i klijente koje koriste rollupovi kategorije Layer 2.
Kako se Ethereum konkretno priprema
Najpraktičniji kratkoročni smjer jest apstrakcija računa. ERC-4337 omogućuje pametnim računima da definiraju vlastitu logiku provjere potpisa, pa račun teoretski može koristiti ML-DSA, SLH-DSA ili hibridni potpis. EIP-7702 dodatno omogućuje postojećem računu delegiranje izvršavanja kodu. To olakšava migraciju prema programabilnim novčanicima, ali početna autorizacija delegacije i dalje se oslanja na postojeći ECDSA ključ.
Važan istraživački prijedlog jest unaprijed pripremljen hitni hard fork. Nakon potvrđenog kvantnog napada zajednica bi mogla zaustaviti klasične EOA transakcije, odabrati točku oporavka i uvesti novi tip autorizacije. Korisnik bi, primjerice, mogao STARK dokazom pokazati da poznaje izvorni seed iz kojeg je izveden njegov račun, bez objavljivanja seeda. Kvantni napadač koji je iz javnog ključa izračunao ECDSA privatni skalar time ne bi nužno dobio izvorni seed novčanika.
Dugoročna istraživanja usmjerena su prema većoj uporabi hash funkcija, STARK dokaza i jednostavnijih kriptografskih pretpostavki. To ipak nije dovršen plan implementacije. Ethereum trenutačno nema potpuno aktiviran post-kvantni transakcijski ni konsenzusni sustav. Otpornost postoji kao smjer razvoja i skup migracijskih mehanizama, a ne kao današnje svojstvo cijele mreže.
Glavni rizici migracije
Prvi rizik su performanse. Post-kvantni potpisi mogu zauzimati nekoliko kilobajta, dok hash-temeljene varijante mogu biti još veće. Ako bi svaka transakcija sadržavala takav potpis, povećali bi se zahtjevi za propusnost, pohranu i sinkronizaciju čvorova. Veći trošak posebno bi osjetili sustavi s mnogo transakcija, protokoli DeFi sektora i rollupovi koji objavljuju podatke na Ethereum.
Drugi rizik jest neuredna migracija korisnika i ugovora. Izgubljeni računi, hladni novčanici, burzovni skrbnici, multisig sustavi i nepromjenjivi pametni ugovori ne mogu se automatski nadograditi. Administratorski ključ ugovora također može biti kvantno ranjiv. Napadač zato ne mora ukrasti ETH izravno; dovoljno je preuzeti upravljački ključ mosta, oraclea ili trezora i zatim legitimno autorizirati štetnu operaciju.
Treći rizik odnosi se na upravljanje krizom. Nije jednostavno dokazati da je krađa izvedena kvantnim računalom, a povratak lanca otvorio bi pitanja konačnosti i vlasništva. Različiti klijenti, rollupovi, mostovi i skrbnici morali bi koordinirano prihvatiti istu točku oporavka. Tehnički ispravan hard fork bez društvenog konsenzusa mogao bi završiti podjelom mreže.
Zaključak
Post-kvantna kriptografija za Ethereum nije samo pitanje zamjene ECDSA potpisa. Kvantno ranjivi su korisnički ključevi, BLS validatori i KZG obveze, dok hash-temeljeni dijelovi pružaju čvršću osnovu za buduću arhitekturu. Apstrakcija računa, STARK dokazi, post-kvantni standardi i unaprijed osmišljeni hitni fork čine realan okvir pripreme.
Najveće prepreke ostaju veličina potpisa, trošak provjere, migracija starih računa i koordinacija cijelog ekosustava. Tema je zato relevantna za validatore, razvojne timove, skrbnike, rollupove i korisnike s dugoročnom izloženošću Ethereumu. Pravodobna migracija važnija je od preciznog pogađanja datuma kada će kvantna računala postati dovoljno snažna za stvarni napad.