Polygon je zakrpao nekoliko dotad nejavnih ranjivosti koje su mogle poremetiti njegovu mrežu s dokazom udjela. E sad, što to točno znači? Dokaz udjela način je zaštite mreže u kojem sudionici ulažu vlastite tokene kako bi mogli potvrđivati transakcije. Najozbiljniji propust mogao je natjerati validatore na pretjeranu obradu posebno oblikovane transakcije. Polygon Labsov tim za podršku validatorima u četvrtak je objavio da su sigurnosni nedostaci zahvatili klijente Bor i Heimdall. Obuhvaćali su rizike uskraćivanja usluge, iscrpljivanja resursa validatora te pogreške pri obradi kontrolnih točaka i etapnih potvrda. Polygon je popravke prvo privatno implementirao i testirao. Pojedinosti o ranjivostima objavljene su nakon aktivacije popravaka na glavnoj mreži.
Heimdall je sadržavao najozbiljniji propust
Najveći rizik nalazio se u klijentu Heimdall. Posebno oblikovana transakcija mogla je prisiliti validatore da obave nesrazmjerno veliku količinu računalnog rada.
Takav scenarij ne mora izravno dovesti do krađe sredstava da bi izazvao ozbiljan problem. Dovoljno je preopteretiti validatore, poput neprekidnog slanja zahtjeva šalteru dok redovni korisnici više ne mogu doći na red. Pretjerana obrada mogla je iscrpiti resurse validatora i poremetiti rad mreže.
Heimdall je također imao nedostatke povezane s obradom kontrolnih točaka i etapnih potvrda, važnih za usklađivanje mrežnog stanja. Polygon nije zabilježio iskorištavanje tih propusta na glavnoj mreži. Popravci su uvedeni preventivno, prije nego što su tehničke pojedinosti postale javne.
Austin i Kyoto donijeli su sigurnosne popravke
Polygon je ranjivosti uklonio dvama nedavnim tvrdim račvanjima, nazvanima Austin i Kyoto. Nadogradnje su prošle privatnu implementaciju i testiranje prije aktivacije na glavnoj mreži.
Takav redoslijed smanjuje razdoblje u kojem bi napadač mogao iskoristiti objavljene informacije. Mreža je prvo dobila zaštitu, a javna objava uslijedila je nakon aktivacije popravaka. Austin je zasebno riješio dva rizika uskraćivanja usluge u klijentu Bor.
Ti su propusti mogli usporiti obradu blokova ili uzrokovati rušenje čvorova. U decentraliziranoj mreži rušenje jednog čvora nije jednako rušenju cijelog sustava. Međutim, istodobni problemi na većem broju čvorova mogu smanjiti dostupnost mreže i otežati postizanje konsenzusa.
Stare verzije više ne mogu pratiti kanonski lanac
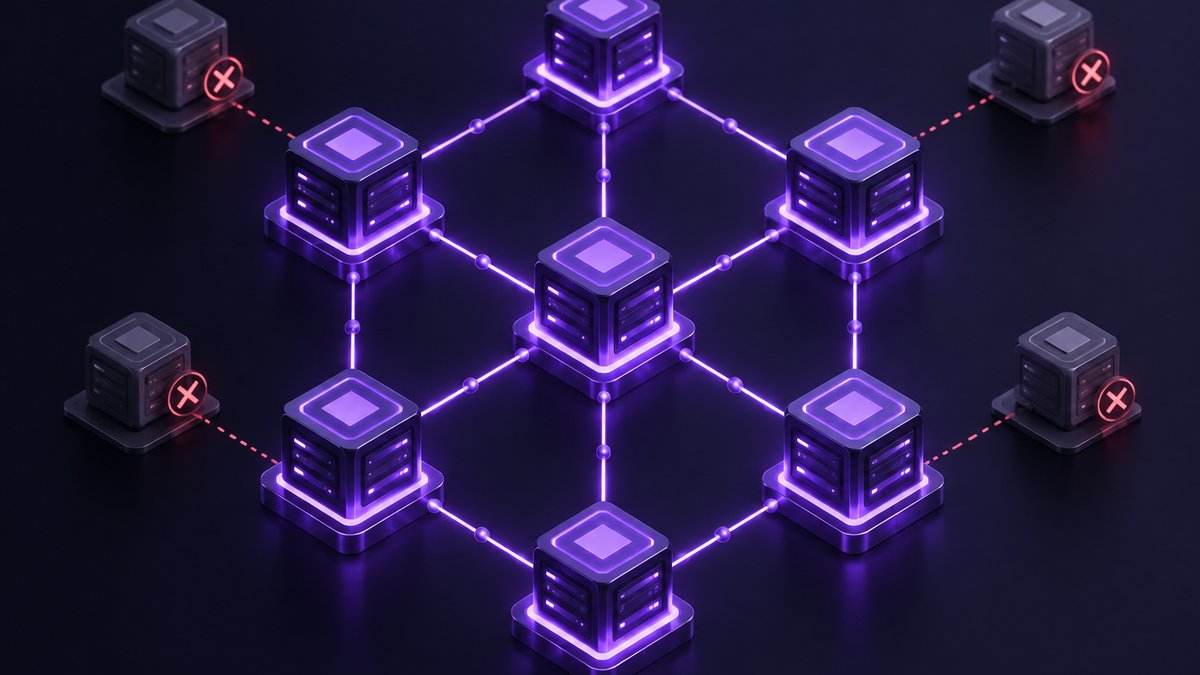
Aktivacija tvrdih račvanja ima izravnu posljedicu za operatore čvorova. Sustavi koji su nakon aktivacijskih visina nastavili upotrebljavati starije klijente već su ispali iz konsenzusa. Ti čvorovi više ne prate kanonsku verziju mreže. Za povratak moraju instalirati propisane inačice klijenata i ponovno se uskladiti s aktualnim stanjem lanca. Verzija Bor v2.10.0 obvezna je za sve Polygon PoS čvorove. Verzija Heimdall v0.11.0 obvezna je za validatore i pune čvorove. Obje nadogradnje već su aktivne na glavnoj mreži. Za operatore to znači da odgađanje instalacije nije samo sigurnosni rizik nego može prekinuti sudjelovanje čvora u konsenzusu. Čvorovni klijent može se usporediti s pravilnikom. Ako dio mreže upotrebljava stari pravilnik nakon tvrdog račvanja, njegovi odgovori više ne odgovaraju pravilima većine.
POL bilježi snažniji mjesečni nego tjedni rezultat
Prema podacima CoinGecka, izvorni Polygonov token POL, ranije poznat kao MATIC, trgovao se po cijeni od oko 0,10 USD u vrijeme pisanja. Cijena je tijekom prethodnog tjedna pala približno 4%.
Šira slika pokazuje drukčiji smjer. POL je tijekom prethodnog mjeseca porastao 44%, dok od početka godine bilježi rast od 2,3%. Razlika između tjednog pada i mjesečnog rasta pokazuje koliko odabrano razdoblje mijenja tržišnu sliku.
Ulagač koji promatra samo sedam dana vidi korekciju, dok mjesečni prikaz pokazuje znatno snažniji oporavak. Sigurnosna objava nije bila popraćena podatkom o iskorištavanju ranjivosti na glavnoj mreži. Zbog toga se tehnički događaj prvenstveno odnosi na upravljanje rizikom i obveznu nadogradnju infrastrukture.
Zaključak
Polygon je tvrdim račvanjima Austin i Kyoto uklonio ranjivosti u klijentima Bor i Heimdall. Propusti su uključivali dva rizika uskraćivanja usluge u Boru te prekomjerno opterećenje validatora u Heimdallu. Iskorištavanje na glavnoj mreži nije zabilježeno, a popravci su aktivirani prije javne objave detalja. Svi Polygon PoS čvorovi moraju upotrebljavati Bor v2.10.0, dok je Heimdall v0.11.0 obvezan za validatore i pune čvorove. Za mrežu je ključan rezultat to što su otkriveni problemi zakrpani prije javnog razotkrivanja, a obje su sigurnosne nadogradnje već aktivne na glavnoj mreži.