Samo 330 satoshija, vrijednih oko 0,25 dolara, pokrenulo je stvaranje oko 46,1 milijarde lažnih syBTC tokena. Ukratko, satoshi je najmanja jedinica bitcoina, a jedan bitcoin sadrži 100 milijuna satoshija. Neidentificirani napadač pritom nije probio kriptografiju Bitcoina, nego je iskoristio dvije softverske pogreške u Symbiosisovu Bitcoin Bridgeu. Napadač je u približno četiri minute obradio 12 lažnih depozita na BNB Chainu, Ethereumu i Rootstocku. Sustav je zahtjeve prihvatio kao valjane te izdao syBTC bez odgovarajućeg pokrića u BTC-u. Konačni iznos bio je apsurdan: oko 46,1 milijardu syBTC-a. To je više od 2.000 puta više od maksimalne ponude bitcoina od 21 milijun kovanica.
Kako su dvije pogreške otvorile administratorski pristup
U analizi incidenta objavljenoj rano u utorak Symbiosis je objasnio da se prva pogreška nalazila u načinu na koji je most utvrđivao pošiljatelja bitcoin transakcije. Softver je provjeravao pogrešan dio transakcije pa je napadača tretirao kao odobrenog deponenta i administratora mosta.
Administratorske ovlasti omogućile su mu promjenu minimalne naknade. Umjesto pozitivnog iznosa koji smanjuje vrijednost depozita, napadač je naknadu postavio ispod nule. Tada se aktivirala druga pogreška.
Softver je negativnu naknadu oduzeo od depozita, što je matematički značilo da ju je zapravo pribrojio. To je nalikovalo blagajni koja od računa oduzima iznos od minus milijun eura i kupcu pripisuje milijun eura kredita.
Napadač je tako mogao proizvoljno povećati iznos na temelju kojeg most izdaje syBTC. Početnih 330 satoshija više nije predstavljalo stvarno ograničenje, nego samo ulaznu točku napada.
syBTC je prije napada imao vrlo malu ponudu
syBTC bi trebao predstavljati bitcoin koji sustav drži kao pokriće. Prije incidenta njegova ukupna ponuda iznosila je samo 13,91 token, dok se 11,26 syBTC-a nalazilo u bazenima likvidnosti. Ti su bazeni povezivali syBTC s tokenima WBTC, cbBTC, BTCB i RBTC. Upravo je dostupna stvarna likvidnost odredila koliko je vrijednosti napadač mogao izvući iz sustava. Broj od oko 46,1 milijarde zato ne predstavlja 46,1 milijardu stvarnih bitcoina. Izdavanje nepokrivenog tokena stvara zapis na blockchainu, ali ne stvara imovinu potrebnu za njegov otkup.
Stvarna šteta ograničena je dostupnom likvidnošću
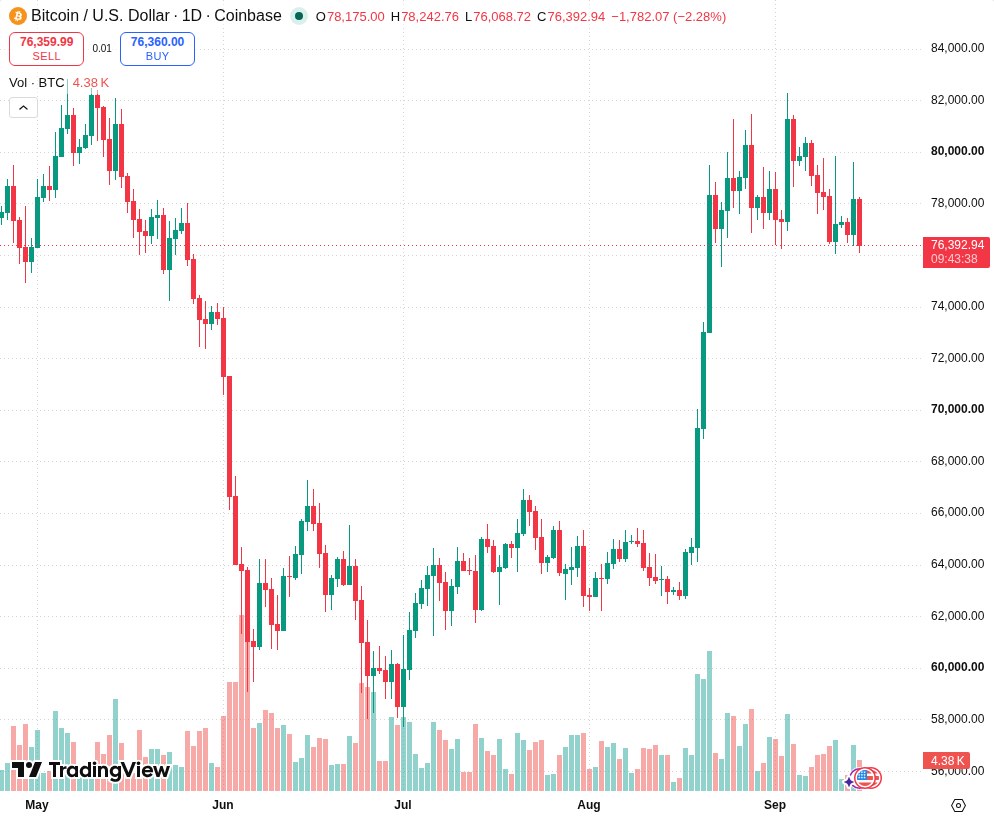
Symbiosis je preliminarno procijenio gubitke pružatelja likvidnosti i pogođenih korisnika na 9,97 BTC-a, odnosno oko 770.000 dolara. U izvornom tekstu uz Bitcoin je bila prikazana cijena od 76.310,16 dolara. Razlika između stvorenih tokena i stvarnog gubitka proizlazi iz načina rada mosta. Napadač je mogao izdati gotovo neograničen broj syBTC-a, ali izvući samo kriptoimovinu koja se već nalazila u povezanim bazenima. Za korisnike DeFi-ja taj detalj odvaja nominalnu količinu lažnih tokena od naplative štete. Token bez pokrića vrijedi samo onoliko koliko mu tržišna likvidnost omogućuje da bude zamijenjen za stvarnu imovinu. Prema DefiLlami, Symbiosis ima oko 8 milijuna dolara ukupne zaključane vrijednosti. Istodobno je most tijekom posljednjih 30 završenih dana obradio približno 146 milijuna dolara prometa, gotovo 18,3 puta više od trenutačno zaključanog kapitala.
Bitcoin Bridge ostaje izvan mreže
Symbiosis planira nadoknaditi ukradena sredstva dijelom bitcoina sklonjenog tijekom napada. Projekt priprema i posebne aranžmane za naknadu pogođenim pružateljima likvidnosti. Izvorni Bitcoin Bridge ostaje isključen dok ga Symbiosis ponovno ne pokrene. Novi kod prije ponovnog pokretanja mosta mora proći neovisnu reviziju. Projekt je naručio i širu reviziju cijelog sustava.
Umjetna inteligencija mijenja sigurnosnu računicu
Symbiosis je naveo da snažni modeli umjetne inteligencije snižavaju trošak pronalaženja softverskih ranjivosti. Međutim, projekt nije predstavio dokaz da je neidentificirani napadač u ovom incidentu koristio takve modele. Ključni problem zato ostaju dvije konkretne pogreške u kodu. Jedna je napadaču dala administratorski položaj, a druga je negativnu naknadu pretvorila u alat za proizvoljno izdavanje syBTC-a.
Zaključak
Napad na Symbiosis pokazao je kako depozit od 330 satoshija može pokrenuti izdavanje oko 46,1 milijarde nepokrivenih tokena. Dvanaest lažnih depozita obrađeno je za oko četiri minute, dok je preliminarna šteta dosegnula 9,97 BTC-a. Symbiosis sada priprema obeštećenje i ponovno pokretanje mosta. Izvorni Bitcoin Bridge ostat će izvan mreže dok novi softver ne bude dovršen i neovisno revidiran.